An toàn & Lừa đảo
Cách cài mã chống phishing Binance và nhận biết email giả
Hướng dẫn tạo Anti-Phishing Code, cách kiểm tra mã trong email Binance, xử lý khi mã bị lộ và các giới hạn cần hiểu.
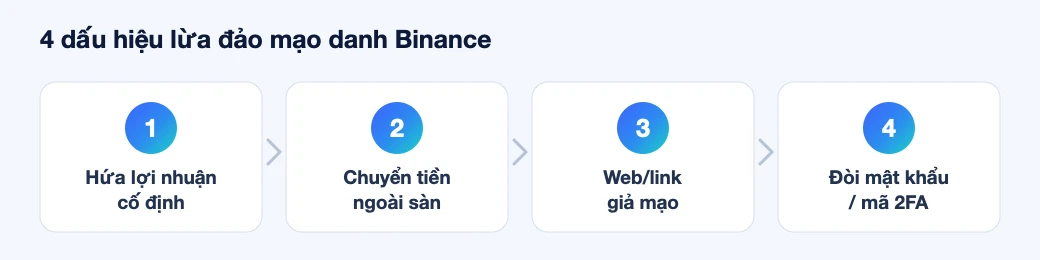
Mã chống phishing (Anti-Phishing Code) là chuỗi riêng do bạn tự đặt. Sau khi bật, email chính thức từ Binance phải hiển thị mã này, giúp bạn phát hiện thư giả mạo dù logo và giao diện trông giống thật.
Mã này bảo vệ bạn thế nào?
Kẻ gian có thể sao chép logo, màu sắc và tên người gửi, nhưng không biết mã riêng trong tài khoản của bạn. Nếu email tự xưng Binance không có mã hoặc hiển thị mã sai, hãy coi đó là cảnh báo nghiêm trọng.
Mã chống phishing không thay thế passkey/2FA và không bảo vệ nếu bạn tự nhập mật khẩu vào website giả.
Cách cài đặt
- Tự mở ứng dụng Binance hoặc truy cập đúng tên miền.
- Vào Profile/Account → Security.
- Chọn Anti-Phishing Code.
- Tạo một chuỗi bạn dễ nhận ra nhưng người khác khó đoán.
- Xác nhận bằng phương thức bảo mật được yêu cầu.
- Kiểm tra email Binance tiếp theo có hiển thị đúng mã.
Tên menu có thể thay đổi theo phiên bản. Không làm theo link “cài mã bảo mật” được gửi qua email lạ.
Nên đặt mã thế nào?
- Không dùng tên, ngày sinh, số điện thoại hoặc mật khẩu.
- Không dùng mã referral hay UID.
- Không đăng mã lên mạng xã hội hoặc ảnh chụp màn hình.
- Có thể dùng cụm từ ngắn chỉ bạn hiểu.
Cách kiểm tra một email
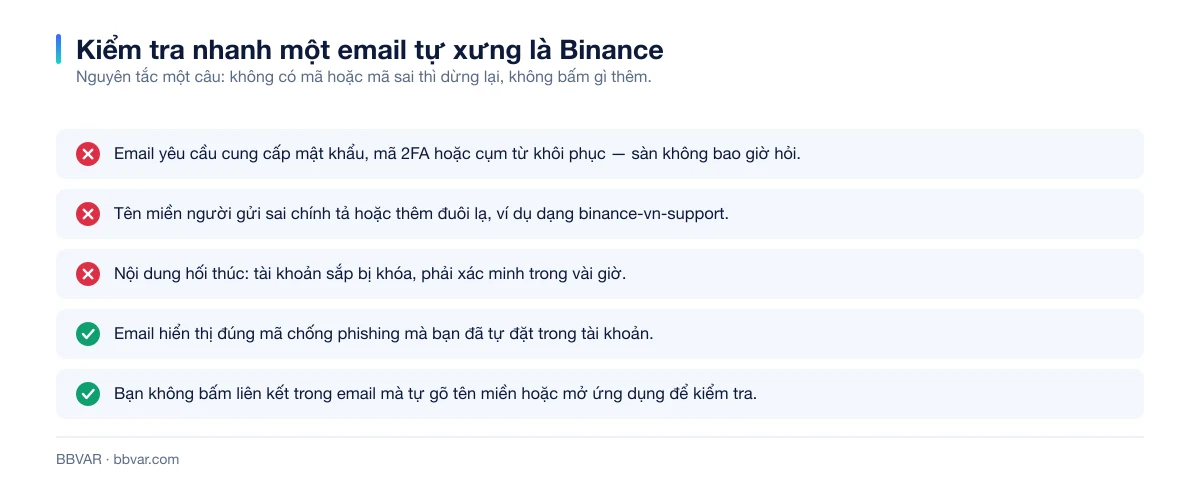
| Kiểm tra | Kết quả an toàn hơn |
|---|---|
| Anti-Phishing Code | Đúng mã bạn đã đặt |
| Nội dung | Không hỏi mật khẩu, OTP, seed phrase |
| Link | Tự mở app/bookmark thay vì bấm |
| Mức độ khẩn cấp | Không hành động vì bị dọa khóa ngay |
Ngay cả khi mã đúng, vẫn không nên bấm link nếu nội dung bất thường; tài khoản email của bạn có thể đã bị xâm nhập hoặc mã bị lộ.
Nếu mã bị lộ
- Đổi mã trong Security từ thiết bị tin cậy.
- Đổi mật khẩu Binance và email nếu nghi ngờ bị chiếm.
- Kiểm tra thiết bị đăng nhập, API key và lịch sử hoạt động.
- Liên hệ hỗ trợ qua ứng dụng/website chính thức.
- Không trả lời email đáng ngờ.
Binance mô tả tính năng này trong hướng dẫn bảo mật tài khoản.
Kết luận
Mã chống phishing là lớp kiểm tra đơn giản nhưng hữu ích: không có mã hoặc mã sai thì dừng lại. Kết hợp với passkey hoặc Authenticator, bookmark tên miền và thói quen không bấm link từ email.
Ba kênh giả mạo phổ biến ngoài email
Mã chống phishing chỉ hoạt động trong email. Kẻ lừa đảo biết điều đó nên chuyển sang các kênh khác, nơi không có cơ chế xác thực nào:
Tin nhắn SMS và cuộc gọi. Tin nhắn giả mạo có thể hiển thị chung luồng với tin nhắn thật của sàn, vì tên người gửi hoàn toàn có thể bị mạo. Cuộc gọi tự xưng "nhân viên hỗ trợ Binance" gần như luôn là lừa đảo — sàn không chủ động gọi điện yêu cầu bạn thao tác trên tài khoản.
Nhóm Telegram, Zalo và Facebook. Đây là kênh phổ biến nhất tại Việt Nam. Thủ đoạn quen thuộc: bạn đăng câu hỏi trong một nhóm crypto, vài phút sau có người nhắn riêng xưng là admin hoặc nhân viên hỗ trợ. Bộ phận hỗ trợ thật không nhắn tin riêng cho bạn trước.
Quảng cáo tìm kiếm và ứng dụng giả. Trang giả mạo mua quảng cáo để hiện lên trên kết quả tìm kiếm thật. Trên kho ứng dụng cũng có app nhái tên gần giống. Cách phòng: lưu bookmark tên miền chính thức và chỉ cài ứng dụng từ liên kết trong trang đã bookmark.
Nếu bạn lỡ bấm vào liên kết lạ
Bình tĩnh xử lý theo thứ tự, tốc độ quan trọng hơn sự hoàn hảo:
- Chưa nhập gì: đóng tab, không cần hoảng. Kiểm tra lại tên miền để nhớ mặt lần sau.
- Đã nhập mật khẩu: đổi mật khẩu ngay trên trang chính thức tự gõ, sau đó đăng xuất tất cả thiết bị trong mục quản lý phiên.
- Đã nhập cả mã 2FA: ngoài các bước trên, hãy hủy và thiết lập lại 2FA, rà soát danh sách địa chỉ rút tiền xem có địa chỉ lạ được thêm vào không.
- Đã nhập cụm từ khôi phục ví: ví đó coi như đã mất kiểm soát vĩnh viễn. Tạo ví mới và chuyển ngay phần tài sản còn lại sang, càng nhanh càng tốt.
Sau khi xử lý, cân nhắc báo cáo địa chỉ hoặc tên miền lừa đảo tại Chainabuse để cảnh báo người khác.
Câu hỏi thường gặp
Đặt mã chống phishing thế nào cho tốt? Chọn chuỗi đủ dài, không liên quan tới thông tin cá nhân, và quan trọng nhất là bạn nhớ được mặt chữ. Mục đích của mã là để bạn nhận ra ngay khi liếc qua, nên đừng đặt chuỗi ngẫu nhiên khó nhớ.
Mã này có bảo vệ tài khoản khỏi bị hack không? Không. Nó chỉ giúp bạn phân biệt email thật và giả. Việc bảo vệ tài khoản vẫn nằm ở mật khẩu mạnh, 2FA hoặc passkey và thói quen sử dụng.
Kẻ lừa đảo có thể biết mã của tôi không? Chỉ khi bạn tự làm lộ — chẳng hạn chụp màn hình email có chứa mã rồi đăng lên nhóm để hỏi, hoặc nhập mã vào một trang giả. Nếu nghi ngờ lộ, đổi mã ngay trong phần cài đặt bảo mật.
Không thấy mã trong email thật thì sao? Kiểm tra xem bạn đã bật tính năng chưa và email đó có đúng là email hệ thống không. Một số thông báo tiếp thị có thể không kèm mã. Nguyên tắc an toàn không đổi: bất kể email nói gì, đừng bấm liên kết trong đó — tự mở ứng dụng hoặc gõ tên miền để kiểm tra.
Đọc tiếp trên BBVAR
- Cách cài Passkey Binance — lớp đăng nhập chống phishing
- 7 hình thức lừa đảo crypto phổ biến tại Việt Nam — các kịch bản thường gặp
- Binance có lừa đảo không? — phân biệt sàn thật và bên mạo danh sàn
Không có biện pháp đơn lẻ nào bảo đảm an toàn tuyệt đối. Không chia sẻ mật khẩu, OTP hay seed phrase. Tại Việt Nam, tiền mã hóa chưa được công nhận là phương tiện thanh toán hợp pháp; bạn tự chịu rủi ro khi giao dịch và nên theo dõi quy định mới nhất của Ngân hàng Nhà nước cùng các cơ quan liên quan.